Was ist das CRA Praxis-Kit?
Ein strukturiertes Arbeitssystem aus Praxishandbuch, Mastercheckliste, 44 Arbeitsmitteln, Cockpit, Qualitätschecks und Zieloutputs.
CRA-Aufgaben vom Scope bis zur technischen Dokumentation in einem geführten Arbeitsstand bearbeiten – mit Mastercheckliste, 44 Arbeitsmitteln, Cockpit und editierbaren Zieloutputs.
Cyber Resilience Act für Produkte mit digitalen Elementen praktisch bearbeiten: Scope und Rollen klären, zentrale Mastercheckliste führen, Cybersecurity-Risiken und SBOM/VEX dokumentieren, Schwachstellen und Incidents steuern und Ergebnisse in einem technischen CRA-/Product-Cybersecurity-Dossier konsolidieren.
Rechtsgrundlage: Verordnung (EU) 2024/2847 des Europäischen Parlaments und des Rates vom 23. Oktober 2024 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen und zur Änderung der Verordnungen (EU) Nr. 168/2013 und (EU) 2019/1020 und der Richtlinie (EU) 2020/1828 (Cyberresilienz-Verordnung / Cyber Resilience Act, CRA), ABl. L, 2024/2847, 20. November 2024.
Aktueller Meldeprozess: Die Meldepflichten nach Art. 14 CRA gelten seit 11.09.2026. Verpflichtende Meldungen zu aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen erfolgen über die ENISA CRA Single Reporting Platform. Das Praxis-Kit bildet den 24h-/72h-/Final-Report-Arbeitsweg sowie die Prüfung von Delayed Dissemination und PEC ab. Vor einer realen Meldung sind die jeweils aktuellen offiziellen Plattform- und Guidance-Informationen erneut zu prüfen.
Ein strukturiertes Arbeitssystem aus Praxishandbuch, Mastercheckliste, 44 Arbeitsmitteln, Cockpit, Qualitätschecks und Zieloutputs.
CRA-Aufgaben von Scope und Rollen über Anforderungen, Risiken, Komponenten, SBOM/VEX und Incidents bis zu Dokumentation und Konformitätsvorbereitung bearbeiten.
Keine Rechtsberatung, Zertifizierung, technische Prüfung, produktive SBOM oder automatische Konformitätsbestätigung.
CRA mit Mastercheckliste, Arbeitsmitteln, Cockpit, Qualitätschecks und editierbaren Zieloutputs in einen kontrollierten Arbeitsstand führen.
CRA-relevante Produktinformationen, Rollen, Anforderungen, Risiken, Komponenten, Schwachstellen, Vorfälle und Nachweise liegen in Unternehmen häufig verteilt vor. Ohne zentrale Prüflogik bleiben offene Punkte, Evidence und Freigabestatus schwer nachvollziehbar.
Mastercheckliste, 44 Arbeitsmittel, Cockpitstatus, die WT-07-Startbaseline mit 80 vorbefüllten Prüfanfordernungen sowie editierbare Zieloutputs führen Anforderungen, Evidence und Freigabe zusammen.
Produktgrenze, digitale Elemente, Wirtschaftsakteurrolle und Lieferweg nachvollziehbar dokumentieren.
Fallbezogene Prüfübersicht mit Erfüllt-wenn-Kriterien, Evidence-Status und verknüpften Arbeitsmitteln führen.
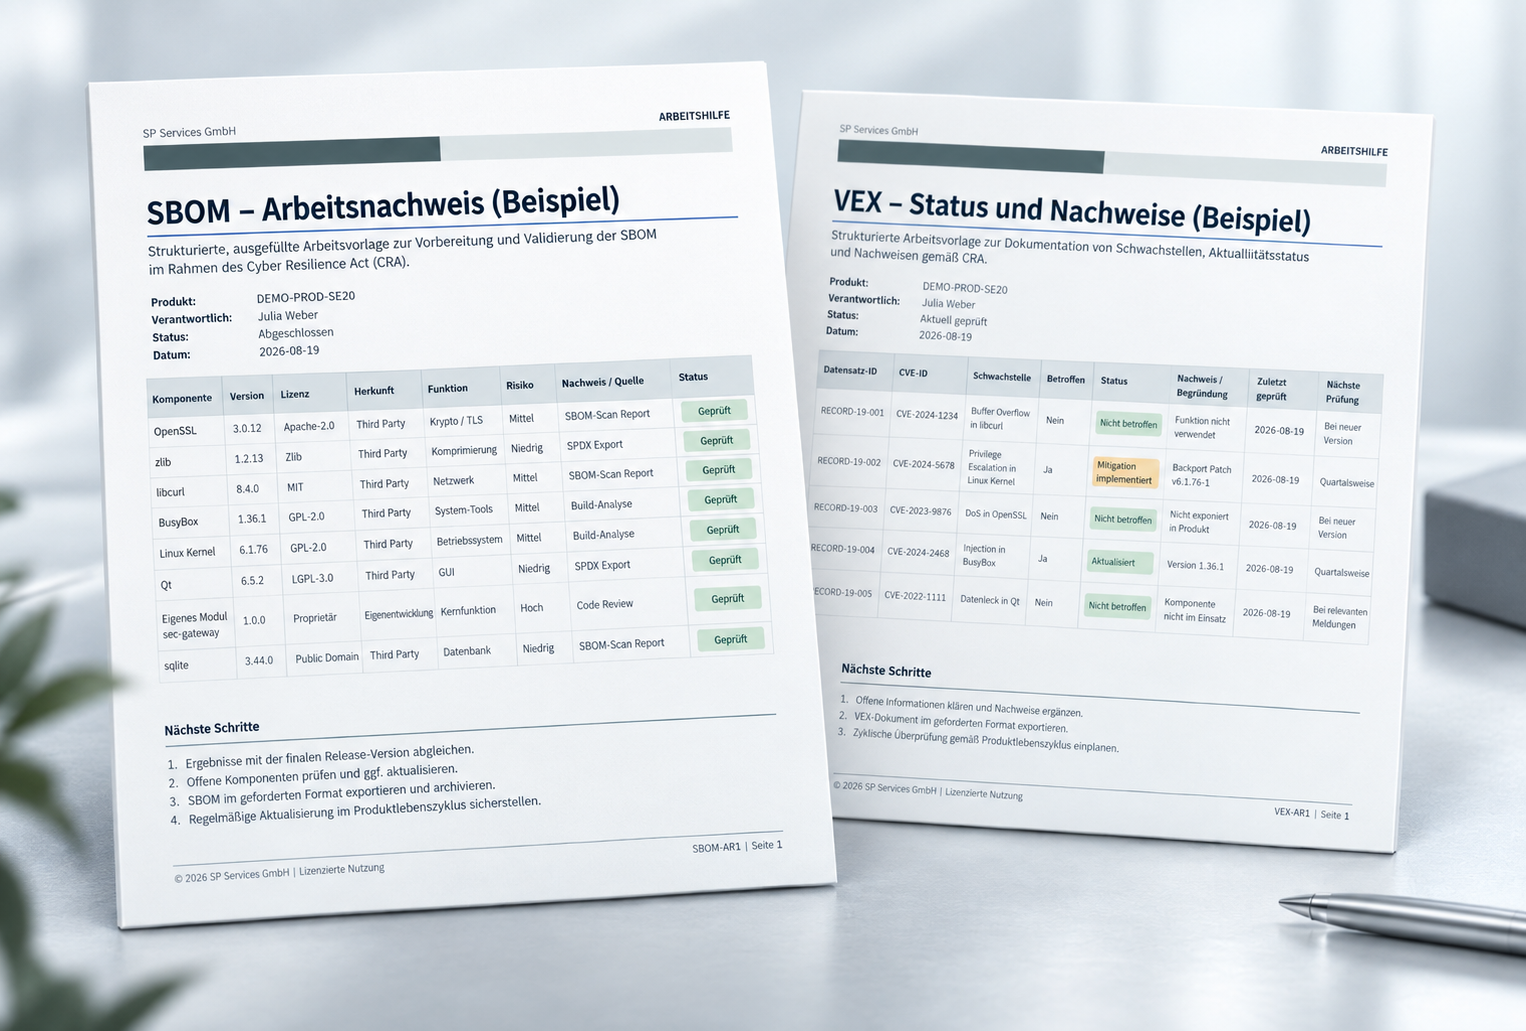
Product-Security-Aufgaben, Cybersecurity-Risiken, Lieferanten-, Komponenten-, SBOM- und VEX-Informationen strukturiert verbinden.
Vulnerability Management, Updates, Incidents, Reporting, Evidence und technische Dokumentation bis zur Konformitätsvorbereitung nachvollziehbar zusammenführen.
CRA-Arbeitsprozess, Master Checklist, Arbeitsmittel, Quality Checks und Dokumentationsstruktur sind bereits miteinander verbunden. Produktspezifische Informationen können direkt in diesen Rahmen überführt werden, statt Anforderungen, Register, Prüfpfade und Nachweislogik vollständig neu aufzubauen.
Vorbereitete Prozesse, Arbeitsmittel und Nachweisstrukturen helfen, internen Recherche- und Aufbauaufwand zu reduzieren.
Vorhandenes Fachwissen bleibt im Unternehmen und kann direkt in einen strukturierten Arbeitsprozess überführt werden.
Individuelle Rechts-, Technik- oder Spezialfragen bleiben bei den zuständigen Fachstellen. Externe Unterstützung lässt sich auf die Punkte konzentrieren, an denen eine individuelle Prüfung oder Entscheidung erforderlich ist.
Vom zeitlichen Startpunkt über Scope und Rollen bis zu Risiken, Komponenten, SBOM/VEX, Incidents, technischer Dokumentation und Behördenanfragen: Die Arbeitsmittel führen die konkreten CRA-Aufgaben strukturiert zusammen.
Sie klären zeitliche Meilensteine, Produktrelevanz und notwendige Vorarbeiten für Ihren Fall.
Dafür nutzen Sie: Mastercheckliste, WT-05 und WT-07; WT-01 bis WT-04 je nach Bedarf für die Produkt-/Fallbaseline.
Ergebnis: Ein datierter, nachvollziehbarer Startpunkt mit sichtbaren offenen Fragen, Verantwortlichkeiten und Freshness-Prüfungen.
Produktgrenze, digitale Elemente, Wirtschaftsakteurrolle und Lieferweg werden nachvollziehbar abgegrenzt.
Dafür nutzen Sie: WT-01, WT-05 und WT-06; WT-02 bis WT-04 je nach Bedarf für Varianten, Verantwortlichkeiten sowie Stakeholder und Lieferanten.
Ergebnis: Dokumentierter Scope sowie nachvollziehbarer Rollen- und Lieferwegstatus mit sichtbaren offenen Fachfragen.
Sie prüfen die vorbefüllten CRA-Anforderungen für den konkreten Fall und verbinden Anwendbarkeit, Product-Security-Anforderungen, Verifikation/Evidence, Gaps und Maßnahmen.
Dafür nutzen Sie: WT-07 bis WT-11; WT-07 enthält 80 vorbefüllte CRA-Prüfanforderungen.
Ergebnis: Anforderungs-/Anwendbarkeitsstatus mit Verifikationsplanung, transparenten Gaps, Maßnahmen, Verantwortlichen und Terminen.
Assets, Bedrohungen, Risiken, Maßnahmen und Restrisiken werden für den Produktfall strukturiert bearbeitet.
Dafür nutzen Sie: WT-12 bis WT-17 und den durchgängigen Musterfall.
Ergebnis: Dokumentierte Risikobehandlung mit nachvollziehbarer Restrisiko- und Freigabelogik.
Komponenten, Lieferanteninformationen, SBOM-/Validierungsstatus, VEX-Evidence sowie Open-Source- und Drittkomponenten werden verbunden geführt.
Dafür nutzen Sie: WT-18 bis WT-22.
Ergebnis: Nachvollziehbarer Komponenten-, Lieferanten-, SBOM- und VEX-Arbeitsstand.
Vulnerability Management, Triage, CVD, Sicherheitsupdates, Support/End-of-Support sowie Incident- und Reporting-Arbeit werden mit Verantwortlichkeiten und Evidence verknüpft.
Dafür nutzen Sie: WT-23 bis WT-36.
Ergebnis: Steuerbarer Arbeitsstand für Schwachstellen, Updates, Support, Incidents und Reporting.
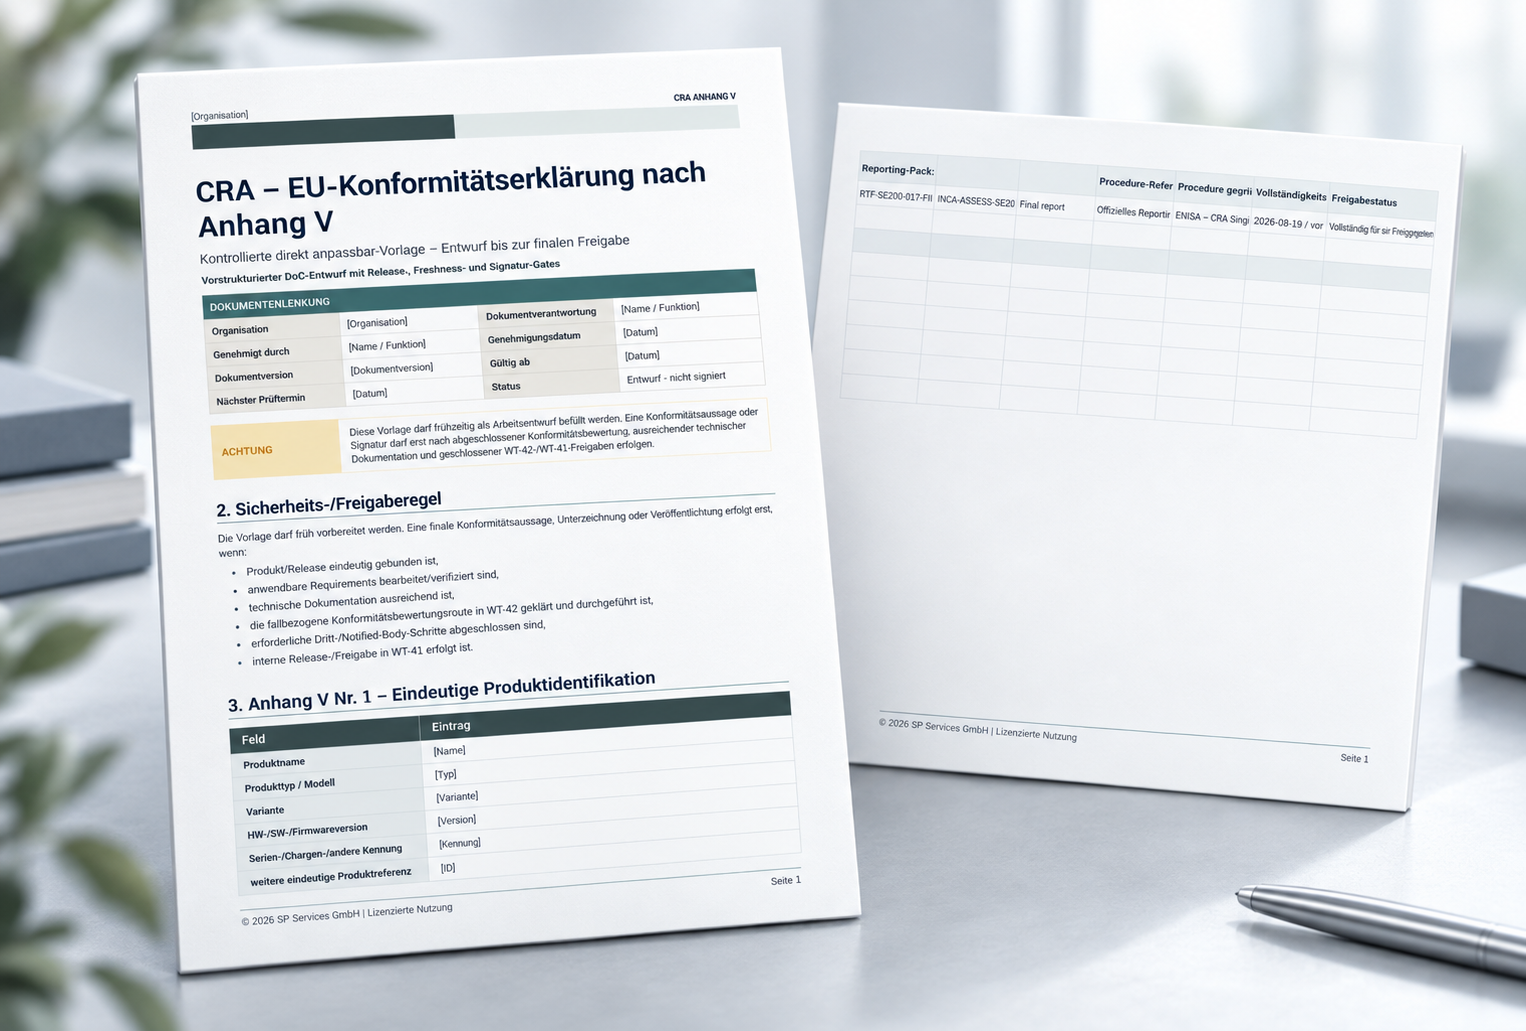
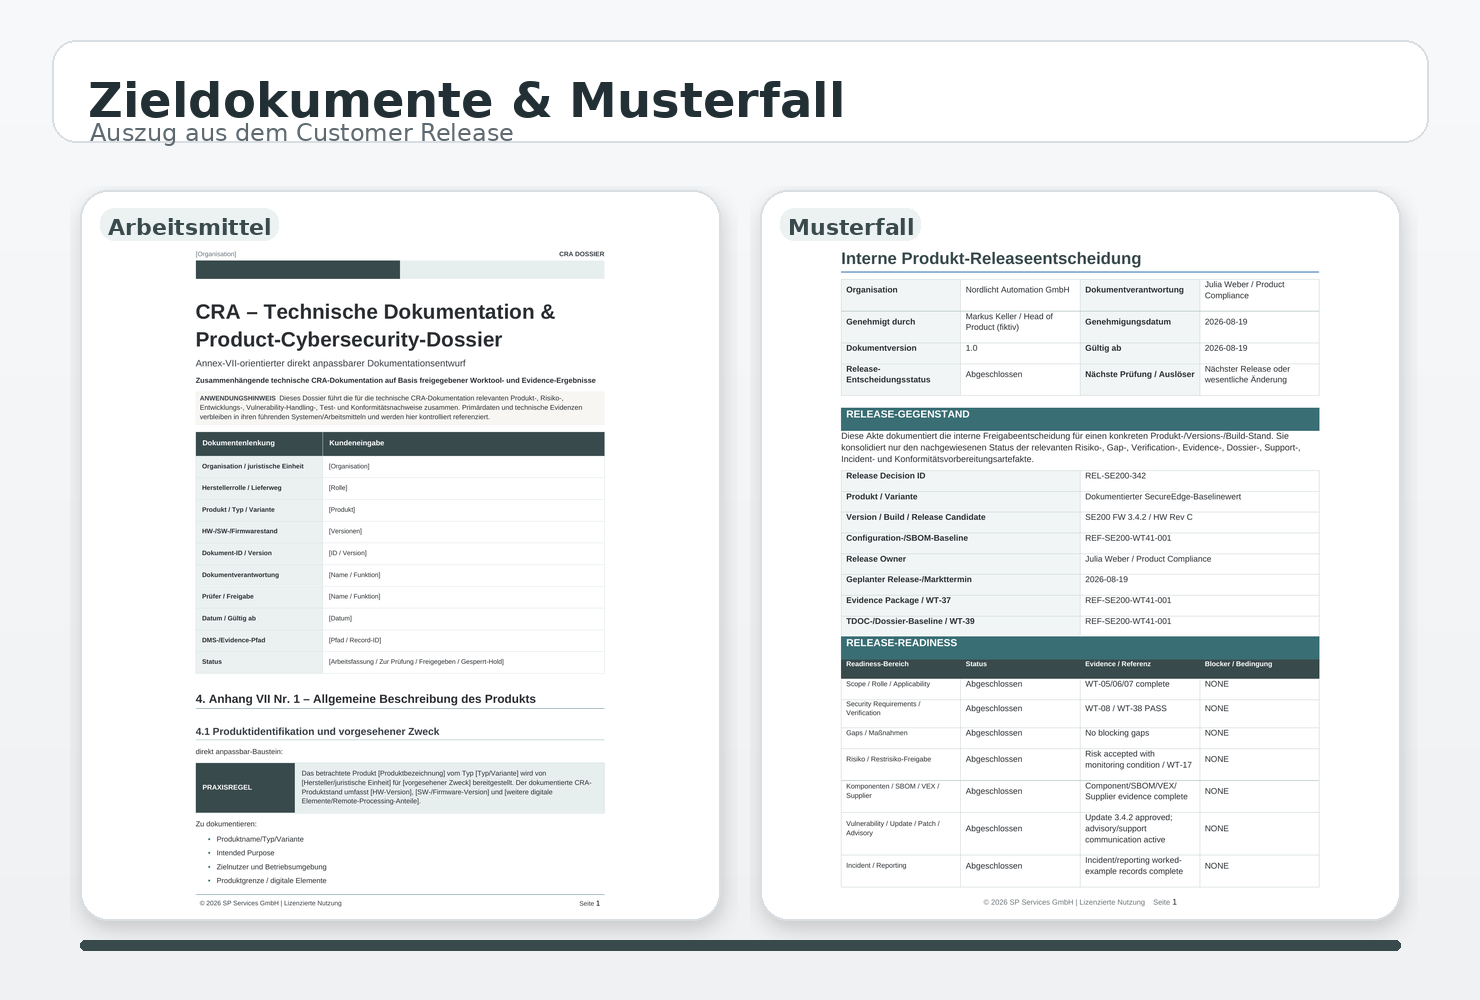
Evidence und Traceability, technische Dokumentation, Change/Reassessment, interne Freigabe und Konformitätsvorbereitung werden in kontrollierten Arbeitsständen und editierbaren Zieloutput-Vorlagen zusammengeführt.
Dafür nutzen Sie: WT-37 bis WT-42 sowie die drei Zieloutput-Vorlagen; WT-44 bleibt bei Bedarf für getrennte Future-State-Optimierungsoptionen verfügbar.
Ergebnis: Prüfbarer Dokumentations-, Freigabe- und Reassessment-Status mit sichtbaren offenen Punkten und Fachprüfungen.
Sie erfassen konkrete Behörden- bzw. Marktüberwachungsanfragen, stellen freigegebene Evidence zusammen und dokumentieren Antwort, Übermittlung/Empfang und Follow-up.
Dafür nutzen Sie: WT-43 zusammen mit WT-37 und WT-39; WT-34 kann bei Bedarf für Kommunikationsereignisse genutzt werden.
Ergebnis: Versionierter, nachvollziehbarer Antwort- und Evidence-Status.
Vorlagen, Anleitungen, Beispiele, Qualitätschecks und KI-Assistenten sind über gemeinsame Bezüge miteinander verbunden.
Bearbeitbare Tools für zentrale CRA-Aufgaben; WT-07 enthält 80 vorbefüllte CRA-Prüfanforderungen.
Methodischer Einstieg, fallbezogene Navigation und praktische Bearbeitung entlang des achtstufigen CRA-Arbeitsprozesses.
SecureEdge Gateway 200 als fiktiver, durchgängiger Musterfall mit 44 ausgefüllten Arbeitsmitteln, SBOM-Beispiel und Guided Worked Example Walkthrough.
Fallbezogenen Arbeitsweg, zentrale Mastercheckliste, Task-Navigation und konsolidierten Arbeitsstatus führen.
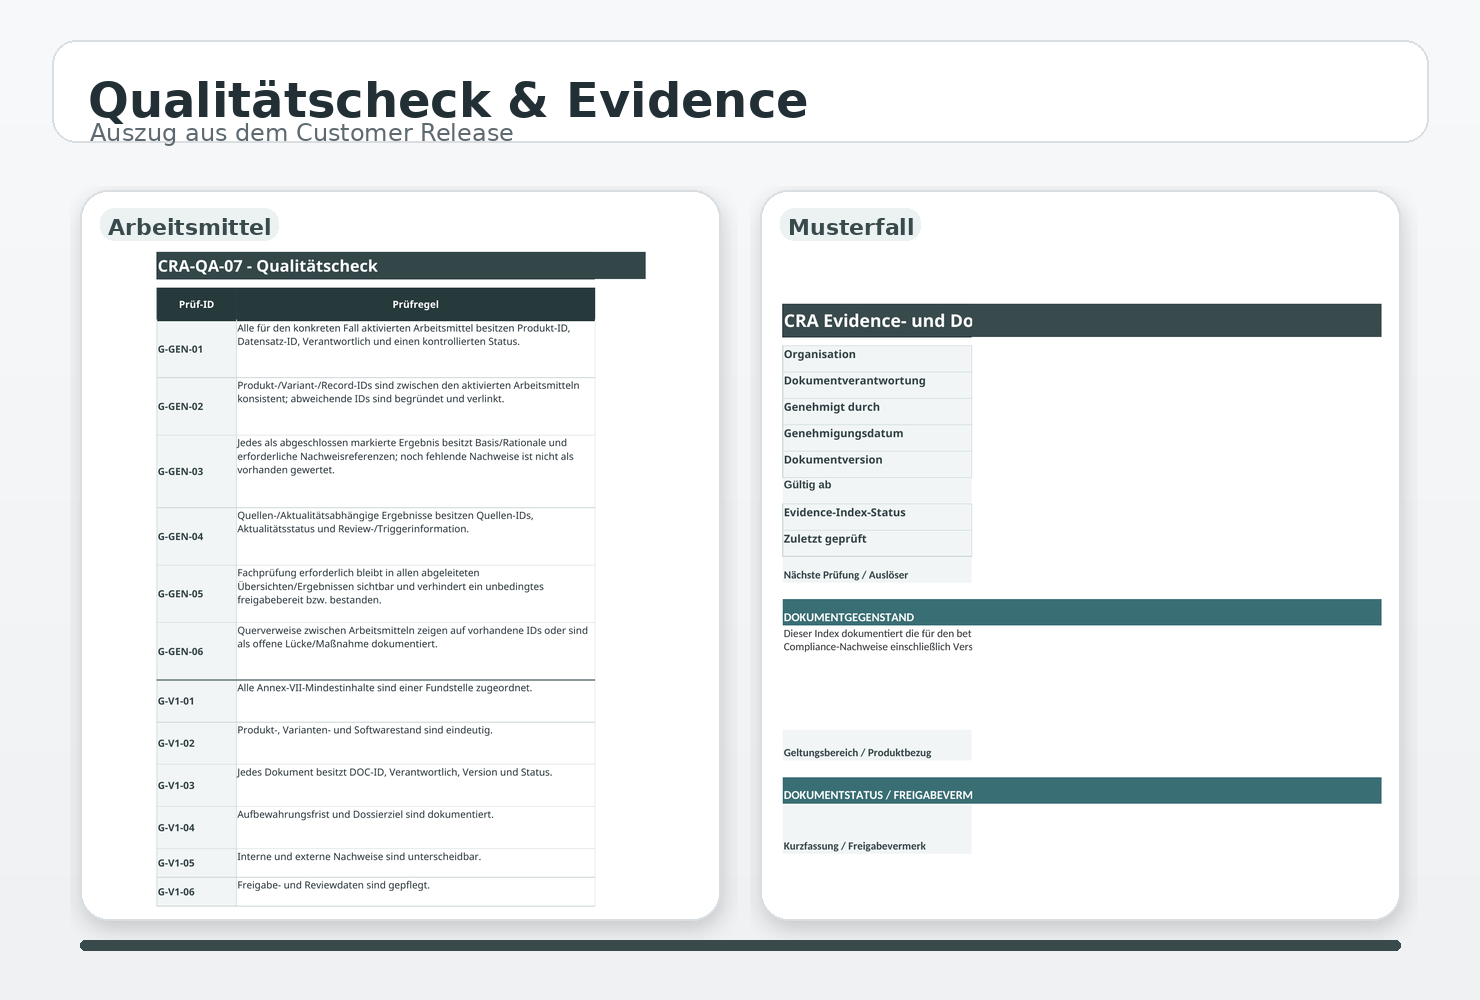
Interne Prüfungen für Vollständigkeit, Plausibilität, Querverweise und offene Entscheidungen.
Navigation & Erklärung, Bearbeitung & Vervollständigung, Prüfung/Konsistenz/Fehleranalyse sowie Fragen/Lücken/Klärung – jeweils als eigenständige, systemneutrale Assistentendatei.
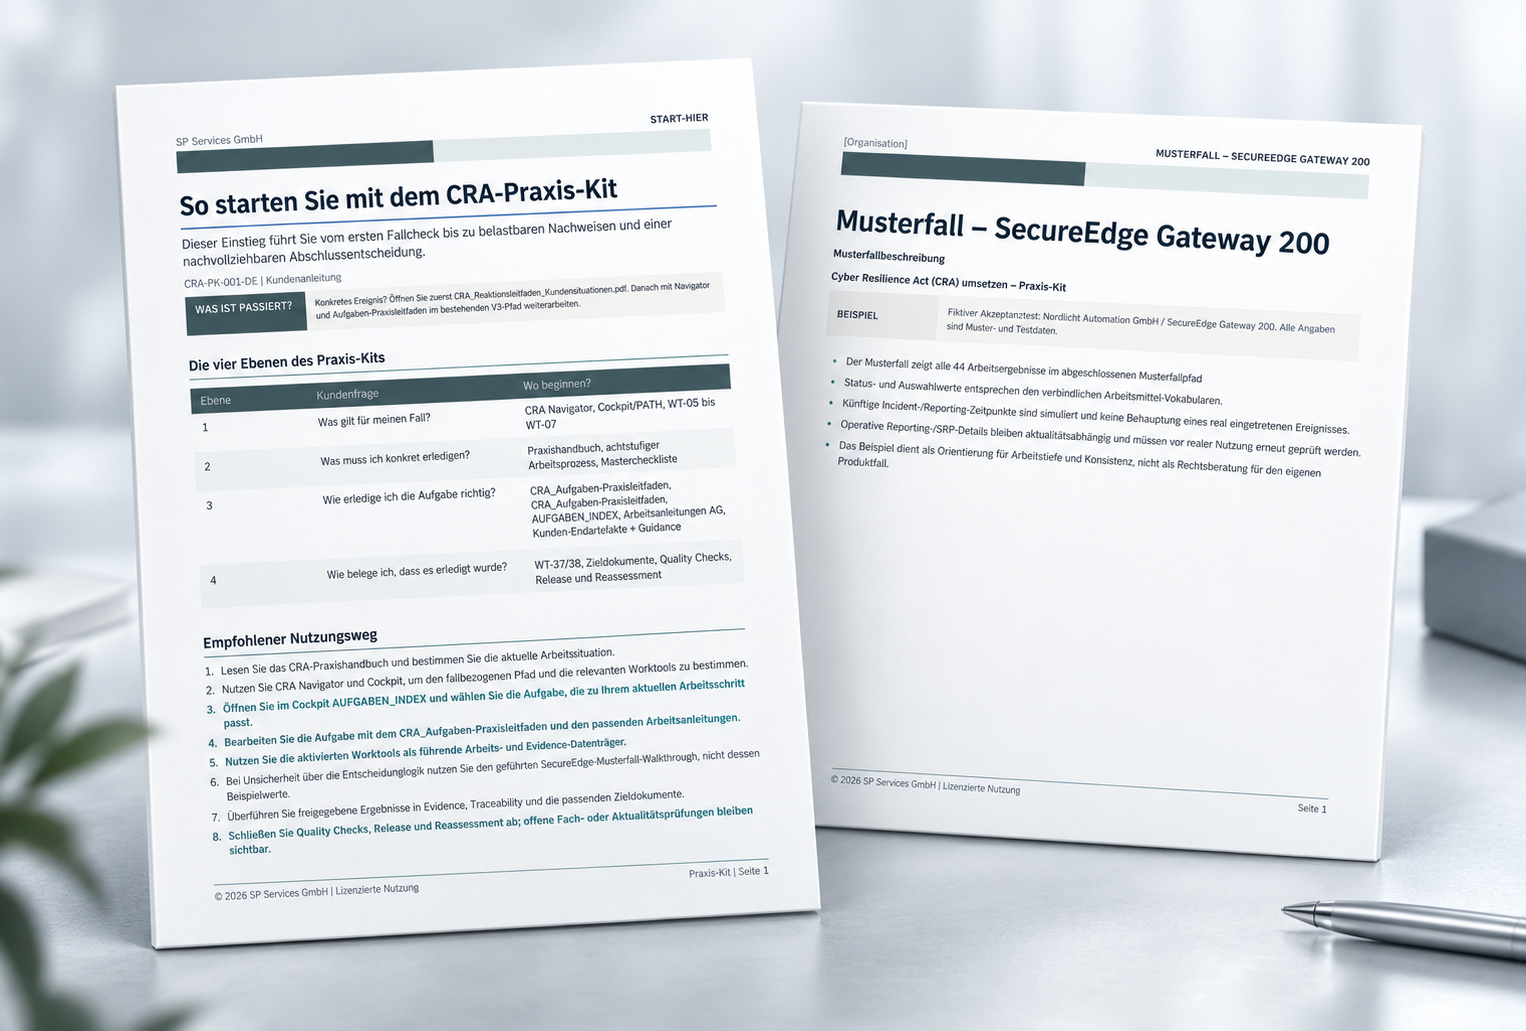
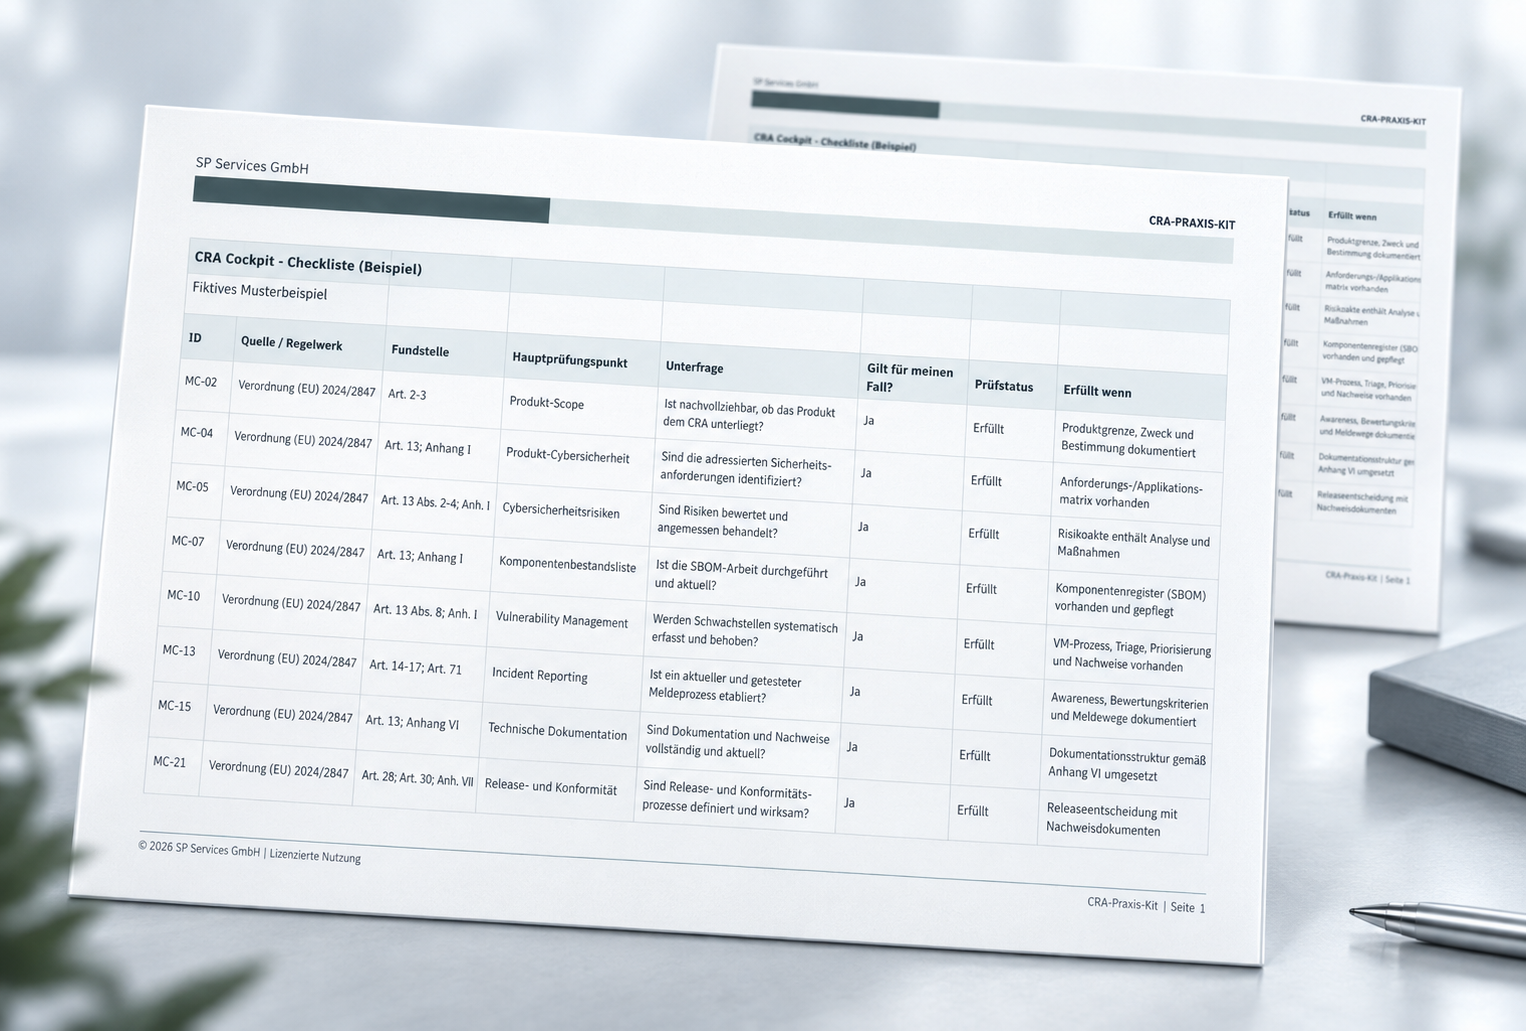
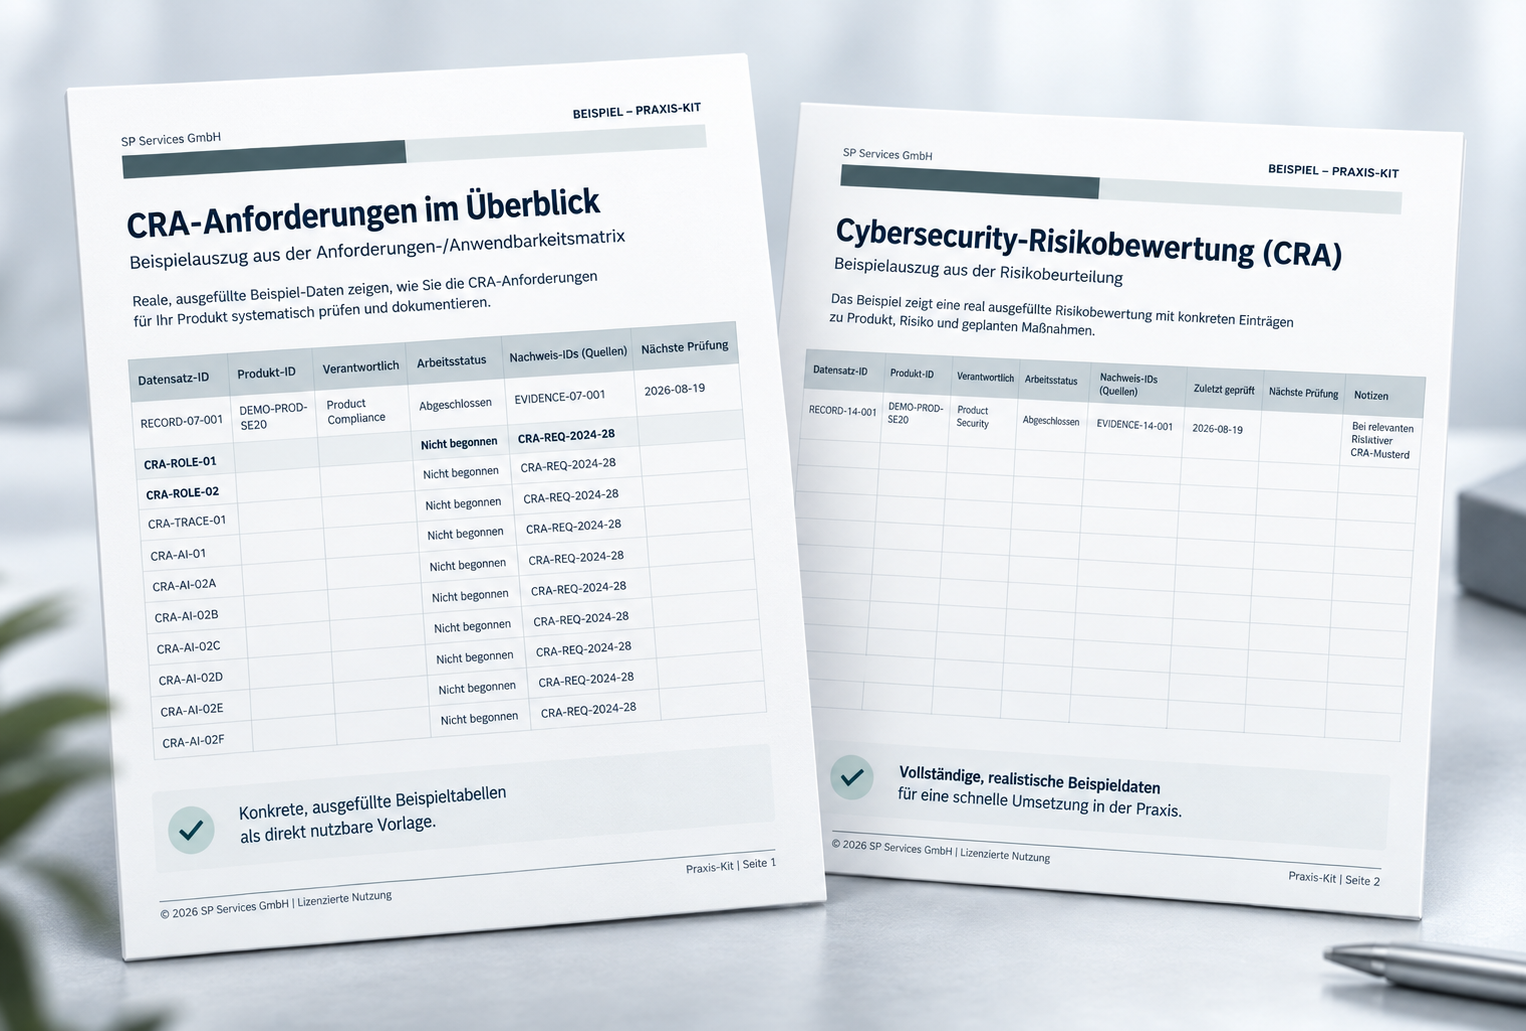
Praxishandbuch, Navigator, TASK_INDEX, Arbeitsmittel, Evidence und Zieloutput-Vorlagen führen durch acht verbundene Arbeitsstufen. Neue Erkenntnisse können gezieltes Reassessment und das Wiederöffnen betroffener Arbeitsstände auslösen.
Jeder Arbeitsbereich verbindet die relevanten Arbeitsmittel, Work Instructions, ausgefüllte Musterfalldateien und einen Qualitätscheck.
Product and Scope Record, Varianten/Versionen, interne Rollen, Stakeholder/Lieferanten, Scope/Anwendbarkeit sowie Wirtschaftsakteur- und Lieferwegentscheidungen.
Requirements/Applicability Matrix, Product-Security-/Verification-Plan, Gap-Analyse, Maßnahmen/Prioritäten sowie Verantwortungs- und Terminsteuerung.
Assets, Schutzbedarf, Bedrohungs- und Missbrauchsszenarien, Risikobewertung, Behandlung und Restrisikofreigabe.
Komponenteninventar, SBOM-Vorbereitung und -Validierung, VEX-Status/Evidence, Supplier Security/Evidence sowie Open-Source- und Drittkomponenten.
Vulnerability Management, Triage, CVD, Security-Update-/Patchprozess, Update-Release-Entscheidung, Supportzeitraum, End-of-Support und Security Advisory.
Erstes Signal/Awareness, Incident-Bewertung, CRA-Reporting-Readiness, Kommunikations-/Receipt-Log, Abschluss und Lessons Learned.
Evidence-/Document-Index, Requirement-Test-Evidence-Traceability, technische Dokumentation, Change/Reassessment, interne Produktfreigabe, Konformitätsvorbereitung und Behördenantwort.
Für eine Aufgabe wird genau eine Assistentendatei zusammen mit der konkreten Arbeitsdatei in ein intern freigegebenes KI-System geladen.
Passenden Einstieg, relevante Arbeitsstufe, benötigte Arbeitsmittel und nächste konkrete Schritte im Praxis-Kit bestimmen und Zusammenhänge erläutern.
Belegte Informationen strukturiert in die konkrete Arbeitsdatei übertragen, Annahmen und offene Punkte sichtbar halten und die Vervollständigung unterstützen.
Vollständigkeit, Konsistenz, Querverweise, Evidence-Bezüge sowie erkennbare Fehler oder offene Entscheidungen prüfen.
Fehlende Informationen, Evidence, Fachfragen und Klärungsbedarf strukturieren und priorisieren.
Arbeiten Sie mit einer Kopie, halten Sie Produktstände eindeutig und nutzen Sie Navigator, Praxis-Task-Guide, Arbeitsmittel, Musterfall und Qualitätschecks als eine kontrollierte Arbeitskette.
CRA-Praxishandbuch lesen und die aktuelle Arbeitsstufe bestimmen.
Mit CRA-Navigator und Cockpit/PATH den fallbezogenen Arbeitsweg und relevante Arbeitsmittel bestimmen.
TASK_INDEX im Cockpit öffnen und die zur aktuellen Aufgabe passende Kundenaufgabe auswählen.
Aufgabe mit CRA-Praxis-Task-Guide und den relevanten Work Instructions bearbeiten.
Aktivierte Arbeitsmittel als primäre Arbeits- und Evidence-Datensätze nutzen.
Bei unklarer Verknüpfungs- oder Erstellungslogik den Guided SecureEdge Worked Example Walkthrough nutzen – Beispielwerte nicht übernehmen.
Freigegebene Ergebnisse in Evidence, Traceability und die relevanten Zieloutput-Vorlagen übertragen.
Qualitätschecks, Freigabe und Reassessment abschließen; offene Fach- oder Freshness-Prüfungen sichtbar halten.
Vertieft Lieferanten-, Komponenten-, SBOM-, Incident- und Nachweissteuerung über den CRA-Kontext hinaus.
Lieferanten- und Supply-Chain-Arbeitsmittel ansehen →Ergänzt die CRA-Arbeit um strukturierte Auditvorbereitung, Evidence, Findings, CAPA und Managemententscheidung.
Audit- und Nachweisvorlagen ansehen →Produktabgrenzung, Readiness- und Gap-Analyse sowie priorisierte Maßnahmenplanung sind nicht im Produktpreis enthalten.
Individuelle Unterstützung anfragen →Zeitlich unbefristete interne Nutzung und Bearbeitung innerhalb der benannten juristischen Person. Eigene, substanziell angepasste Arbeitsergebnisse dürfen zweckgebunden weitergegeben werden; leere Originalvorlagen und KI-Assistentendateien nicht.
Support zu Download, Dateizugriff, Paketstruktur und reproduzierbaren technischen Produktfehlern. Keine individuelle Fach-, Rechts- oder Security-Beratung.
Erworben wird die im Checkout bezeichnete Produktversion. Spätere Hauptversionen, zusätzliche Inhalte und Rechtsstands-Updates sind nur enthalten, wenn dies ausdrücklich zugesagt wird.
Weitere technische Fragen zum Produkt erreichen uns unter digitalprodukte@sp-services-gmbh.de.
Nein. Es ist ein digitales Arbeits- und Dokumentationspaket. Es bestätigt weder die CRA-Konformität eines Produkts noch eine fachliche Qualifikation des Nutzers.
Nein. Die Vorlagen unterstützen Strukturierung und Dokumentation. Ob Anforderungen erfüllt sind, hängt vom konkreten Produkt, den tatsächlich umgesetzten Maßnahmen, Prüfungen und verantwortlichen Entscheidungen ab.
Nein. Es richtet sich auch an Hersteller von Maschinen, Geräten, Steuerungen, Prüfmitteln, Industriekomponenten und anderen technischen Produkten mit digitalen Funktionen.
Ja. Die Arbeitsvorlagen liegen in bearbeitbaren Word- und Excel-Formaten vor. Ein SecureEdge-Gateway-200-SBOM-Beispiel liegt als maschinenlesbare JSON-Datei vor.
Sie wählen einen der vier Assistenten, laden dessen Markdown-Datei und die konkrete Arbeitsdatei in Ihr intern freigegebenes KI-System und formulieren einen kurzen Auftrag. Weitere Prompt- oder Rollendateien sind für die Standardnutzung nicht erforderlich.
Nein. Das Produkt enthält systemneutrale Assistentendateien. Auswahl, Freigabe, Kosten und Datenschutz des verwendeten KI-Systems liegen beim Kunden.
Nein. Das Kit enthält Vorlagen für Komponenteninventar, SBOM-Vorbereitung und -Validierung sowie ein SecureEdge-Gateway-200-SBOM-Beispiel. Eine produktive SBOM wird nicht automatisch erzeugt.
Nein. Eine individuelle Prüfung, Freigabe oder Gap-Analyse ist nicht Bestandteil des Produktpreises und kann nur als separate Dienstleistung vereinbart werden.
Ja. Die Unternehmenslizenz erlaubt die interne Nutzung durch Beschäftigte und beauftragte Personen des benannten Lizenznehmers.
Ja. Der Lizenznehmer darf das Kit für mehrere eigene Produkte, Produktvarianten und interne Projekte einsetzen.
Nicht automatisch. Die Lizenz gilt für die bezeichnete juristische Person. Weitere rechtlich selbstständige Gesellschaften benötigen grundsätzlich eine eigene Lizenz.
Ja, soweit es sich um eigene, substanziell angepasste Arbeitsergebnisse handelt und die Weitergabe für eigene Produkte oder Verfahren erforderlich ist. Leere Originalvorlagen und KI-Assistentendateien dürfen nicht weitergegeben werden.
Erworben wird die im Checkout bezeichnete Produktversion. Spätere Hauptversionen und Rechtsstands-Updates sind nur enthalten, wenn dies ausdrücklich zugesagt wird.
Support zu Download, Dateizugriff, Paketstruktur und reproduzierbaren technischen Produktfehlern. Individuelle Fach-, Rechts- oder Security-Beratung ist nicht enthalten.
Nein. Das Produkt richtet sich ausschließlich an Unternehmer und Organisationen im B2B-Bereich.
Das Kit unterstützt die Strukturierung der technischen Dokumentation über Dokumentenlandkarte, Nachweis-/Testmatrix und eine bearbeitbare Dokumentationsstruktur. Welche Unterlagen für das konkrete Produkt erforderlich sind und ob die Nachweise fachlich ausreichen, muss produktspezifisch geprüft und freigegeben werden.
Die Arbeitsmittel verbinden Vulnerability-Register, Triage, koordinierte Offenlegung, Sicherheitsupdates, Support-/End-of-Support-Entscheidungen sowie Incident-Eskalation und CRA-Reporting. Für verpflichtende Art.-14-Meldungen berücksichtigt das Kit den seit 11.09.2026 operativen ENISA-SRP-Prozess mit 24h-Frühwarnung, 72h-Hauptmeldung und Final Report sowie die Prüfung von Delayed Dissemination und PEC. Ob ein konkretes Ereignis meldepflichtig ist und welche Angaben im Einzelfall erforderlich sind, bleibt eine fachlich und rechtlich verantwortete Entscheidung; unmittelbar vor einer realen Meldung sind die aktuellen offiziellen Vorgaben zu prüfen.
Das Kit führt Anforderungen, Tests, Nachweise, Produktänderungen und interne Freigaben zusammen und hilft, die anwendbare Bewertungsroute und offene externe Schritte sichtbar zu dokumentieren. Es führt selbst keine formale Konformitätsbewertung durch und stellt keine CRA-Konformität fest.
399,00 € brutto als Einmalzahlung. Alle verbindlichen Kauf- und Lieferangaben stehen im CopeCart-Checkout.